

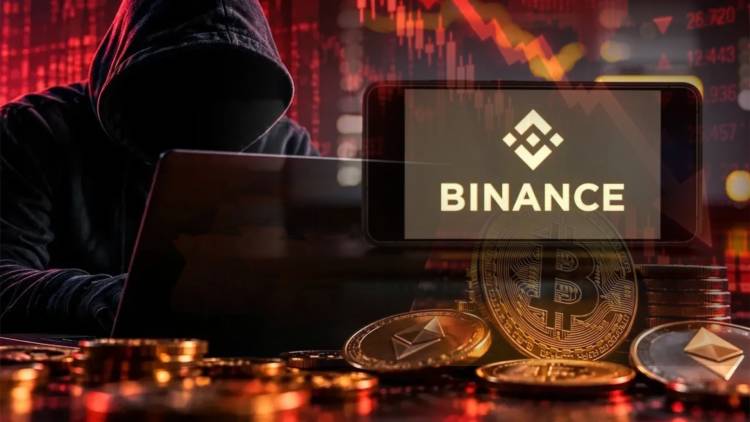
سرقة القرن: هل ابتلعت كوريا الشمالية خزائن أموال بينانس الرقمية
نستراك - في ظهيرة يوم التاسع والعشرين من تشرين الأول / أكتوبر 2026، اهتزت خوادم أسواق المال الرقمية على وقع حركة مالية غير مسبوقة، وسُجّل اختفاء نحو 6.36 مليار دولار في دقائق معدودة من محافظ "بينانس"، وهي أكبر منصة لتداول العملات المشفرة في العالم وهي إحدى أهم ركائز سوق العملات الرقمية. وأعلنت مراكز التحليل المالي والاستخباراتي الدولي عن تسجيل أكبر سرقة لأموال في التاريخ البشري، متفوقة بأشواط على كبرى سرقات البنوك والاحتياطيات التقليدية عبر العصور.
وبينما سارعت "بينانس" إلى طمأنة المودعين بتعويض الخسائر، فتح الحادث نافذة تكشف عن حادث أمني ومالي بالغ الخطورة وصراع محتدم، حيث لم تعد خوارزميات التشفير مجرد أدوات لتداول الثروات الرقمية، بل أضحت أيضاً ساحة مواجهة استراتيجية بين دول خاضعة لعقوبات دولية خانقة وأجهزة أمنية واستخباراتية عالمية تسعى لحماية النظام المالي الدولي، ما يطرح سؤالاً أساسياً حول مدى أمان المنصات التي تدير مليارات الدولارات من أموال المتداولين.
أظهرت البيانات الفورية المتدفقة على سلاسل الكتل الرقمية، والتي وثقتها شركة "تي آر إم لابس" المتخصصة في تتبع الجرائم الرقمية، أن المهاجم تمكن من الاستحواذ على ما يقارب 6.36 مليار دولار عبر عشر شبكات مستقلة، شملت إيثيريوم، وبيتكوين، وترون، وسولانا، وبوليغون، وأربيتروم. وبلغت جرأة الهجوم ذروتها عند تنفيذ معاملة سحب فردية عملاقة في عملية واحدة تخطت قيمتها 2.5 مليار دولار. والمفارقة الكبرى التي كشفتها التحقيقات هي أن القراصنة لم يكسروا مفاتيح التشفير الرياضية المعقدة التي تحمي سلاسل الكتل الرقمية، بل استهدفوا أضعف الحلقات في البنية التكنولوجية قاطبة، ألا وهي العنصر البشري وما يتبعه من سلامة الأجهزة والموظفين وإدارة الصلاحيات وآليات الموافقة على التحويلات.
أوضح التحقيق الجنائي أن نقطة الاختراق الأولى كانت حاسوباً محمولاً لأحد مهندسي البرمجيات في البنية التحتية التقنية في "بينانس"، جرى النفاذ إليه عبر حملة هندسية وتصيد احتيالي موجه بالغة الدقة والتعقيد إضافة إلى نقاط اختراق أخرى. وبمجرد استقرار البرمجيات الخبيثة داخل جهاز المهندس، تحرك المهاجمون عبر نقاط ضعف إضافية داخل الشبكة الداخلية للمنصة، حتى تمكنوا من توجيه أنظمة التوقيع الذاتي التابعة للمنصة للتصديق على أوامر السحب وتفريغ المحافظ الساخنة المتصلة بالإنترنت والمخصصة لمعاملات السيولة الفورية.
أجمعت بيوت التحليل الاستخباراتي السيبراني وفي مقدمتها شركات "تي آر إم لابس" و"تشيناليسيس" و"إليبتيك" وبدرجة ثقة عالية جداً، على أن المسؤول المباشر عن العملية هي مجموعة "تريدر ترايتر"، وهي وحدة قرصنة من النخبة متقدمة منبثقة عن مجموعة "لازاروس" الشهيرة، التي تعمل بتوجيه مباشر من مكتب الاستطلاع العام في كوريا الشمالية، وهو جهاز الاستخبارات العسكرية الخارجي للنظام الحاكم.
تمتلك بيونغ يانغ سجلاً حافلاً في استهداف منصات التشفير؛ إذ حمّلها مكتب التحقيقات الفيدرالي الأميركي العام الماضي مسؤولية اختراق منصة "بايبت" التي تتخذ من دبي مقراً لها والاستيلاء على 1.5 مليار دولار. وكشفت التحليلات الجنائية الرقمية لشركة "تشيناليسيس" أن جانباً من السيولة المسروقة من "بينانس" جرى توجيهها ودمجها مباشرة مع عناوين محافظ كانت قد استُخدمت في اختراق منصة "بيتجيت" قبل أسابيع قليلة، مما يبرهن على وجود خط إمداد لوجستي وبرمجي موحد يدير عمليات القرصنة وغسيل الأموال من مركز قيادة سيادي واحد.
ويرى خبراء مركز وودرو ويلسون الدولي للبحوث أن العملات المشفرة تحولت إلى الرئة الاقتصادية الأساسية للنظام الكوري الشمالي؛ إذ تشير التقديرات الاستخباراتية إلى أن ما يقرب من نصف إيرادات الدولة من النقد الأجنبي باتت تتأتى من أنشطة الجريمة السيبرانية. هذه الأموال المنهوبة لا تذهب للمضاربة في الأسواق، بل تضخ مباشرة لتمويل سلاسل الإمداد السرية لبرامج الصواريخ الباليستية العابرة للقارات والأسلحة النووية، في تجاوز شبه كامل لمنظومة العقوبات الصارمة التي تفرضها واشنطن والأمم المتحدة.
مكتب التحقيقات الفيدرالي والخدمة السرية على خط المواجهة
في تطور مفصلي كشفته وكالة رويترز للأنباء، انتقلت القضية من إطار التحقيقات التجارية الداخلية إلى تدويل أمني واسع النطاق، حيث انخرط كل من مكتب التحقيقات الفيدرالي وجهاز الخدمة السرية للولايات المتحدة، بالتنسيق الوثيق مع أجهزة إنفاذ القانون الدولية والشرطة الجنائية الدولية (الإنتربول)، في قيادة جهود التتبع والملاحقة الجنائية العالمية. ويحمل هذا التدخل المباشر أبعاداً استراتيجية متكاملة تتركز في أربع مسارات:
أولاً: الغطاء القضائي وأوامر التجميد الملزمة؛ إذ يتيح وجود الأجهزة الفيدرالية إصدار مذكرات حجز قضائية ملزمة لمزودي البنية التحتية، ومنصات الصرافة المركزية، والشركات المصدرة للعملات الرقمية، مما أسهم في شل حركة وتجميد أكثر من 3 مليارات دولار من الأصول المسروقة في الساعات الأولى من الهجوم.
ثانياً: استخبارات الإشارات والمعلومات الميدانية خارج سلاسل الكتل الرقمية، فبينما يقتصر عمل شركات أبحاث التشفير على مراقبة حركة المحافظ على السجلات العامة، تمتلك الأجهزة الأمنية القدرة على مقاطعة حركة الأموال مع بيانات استخبارات الاتصالات وسجلات خوادم الاستضافة وعناوين بروتوكولات الإنترنت الموزعة عبر العالم، للوصول إلى الهويات الفعلية للوسطاء والمتعاونين.
ثالثاً: تطويق منافذ التسييل النقدي؛ حيث تركز التحقيقات المشتركة على ملاحقة شبكات الصرافة غير الرسمية ومكاتب التداول خارج البورصة في آسيا وأوروبا الشرقية، والتي تستغلها استخبارات كوريا الشمالية لمبادلة الرموز الرقمية بنقد ورقي تقليدي أو شحنات تجارية استراتيجية ومعدات صناعية.
رابعاً: اختبار الامتثال والشفافية؛ إذ يمثل هذا التعاون اختباراً عملياً لمدى التزام منصة "بينانس" باتفاقيات التسوية التنظيمية والرقابية المبرمة سابقاً مع وزارة العدل الأمريكية، مؤكداً انتقال المنصة إلى مرحلة التنسيق الأمني والرقابي الشامل لحماية الاستقرار المالي العالمي.
امتصاص الصدمة
رغم الكارثة التي كانت كفيلة بإسقاط أي مؤسسة مالية كبرى، تعاملت قيادة منصة "بينانس" بحسم لاحتواء حالة الذعر؛ إذ خرج الرئيس التنفيذي، ريتشارد تينغ، بتصريح قاطع أكد فيه أن أموال العملاء في أمان تام وأن المنصة ستتكفل بتغطية أي خسائر بالكامل.
وكشف تينغ عن تخصيص المنصة لمبلغ 6.34 مليار دولار من احتياطاتها الذاتية وصناديق الأمان التابعة لها لتعويض المودعين واستعادة توازن المحافظ المتضررة، واستعدادها للعمل على إعادة تشغيل عمليات السحب بعد استكمال الفحوص الأمنية. هذا الإجراء الفوري، المقترن بالتنسيق السريع مع مصدري العملات المستقرة لتجميد العناوين المشبوهة، حال دون وقوع تدافع مصرفي وسحب مذعور للودائع، وهو السيناريو الذي كان يهدد بعواصف سيولة مدمرة تعيد إلى الأذهان وقائع انهيار منصة "إف تي إكس" السابقة.
ومع ذلك، فإن استقطاع أكثر من ست مليارات دولار من ميزانية منصة تداول عملاقة، حتى مع قدرتها على امتصاص الخسارة، يفرض ضغوطاً سيادية على خطوط دفاعها المالي ويقلص هوامش المناورة الاستثمارية والتشغيلية لديها على المدى المتوسط.
المخاطر الهيكلية لمنظومة العملات المشفرة
تكشف هذه الواقعة التاريخية عن أربع معضلات هيكلية جوهرية تحيط بصناعة الأصول المشفرة وتهدد استقرارها واستدامتها:
المعضلة الأولى تتمثل في مفارقة المركزية داخل منظومة اللامركزية؛ فعلى الرغم من أن تكنولوجيا سلاسل الكتل الرقمية تأسست على مبدأ اللامركزية وتفادي الوسطاء، إلا أن الواقع العملي يدفع السواد الأعظم من المستثمرين والمتعاملين نحو الاعتماد الكامل على منصات التداول المركزية التي تدير وتجمع ودائع بمليارات الدولارات في محافظ تشغيلية ساخنة متصلة بشبكة الإنترنت لتلبية أوامر السحب الفوري، مما يحول هذه المنصات المركزية إلى مصائد سيولة عملاقة وأهداف استراتيجية لا تقاوم أمام هجمات القراصنة المنظمين.
المعضلة الثانية تكمن في اختراق الهندسة البشرية ونقاط الضعف الفردية؛ إذ أثبت الهجوم أن الحصانة التقنية وخوارزميات التشفير الرياضية المعقدة تفقد فاعليتها حين يتم استهداف العنصر البشري الذي يملك صلاحيات التوقيع والإدارة. فاختراق جهاز حاسوب محمول يعود لموظف تقني عبر أساليب التصيد الاحتيالي كان كافياً للنفاذ إلى قلب المنظومة، وهو ما يؤكد أن أمن الأصول الرقمية يظل مقيداً بصلابة الأجهزة الطرفية وسلوكيات المستخدمين وليس فقط بقوة الرموز الرياضية.
المعضلة الثالثة هي حتمية المعاملات واستحالة التراجع عنها؛ فمن الخصائص الجوهرية لسلاسل الكتل الأصلية، مثل بيتكوين، أن المعاملات تصبح نهائية وغير قابلة للإلغاء أو التعديل بمجرد توثيقها، مما يجعل استرجاع الأصول الأساسية المسروقة أمراً مستحيلاً من الناحية البرمجية ما لم يتم التدخل لتجميد العملات المشفرة المستقرة التي تملك جهات إصدارها عقوداً ذكية مركزية تسمح بحظر العناوين. وهذا التباين يمنح القراصنة أريحية زمنية لإيجاد مسارات تصريف غير قابلة للملاحقة.
المعضلة الرابعة تتجسد في تسارع القيود والضغوط التنظيمية؛ إذ تمنح هذه الكارثة مبررات غير مسبوقة للبنوك المركزية وهيئات الرقابة المالية في الولايات المتحدة، كهيئة الأوراق المالية والبورصات وهيئة تداول السلع الآجلة، إلى جانب جهات التنظيم في الاتحاد الأوروبي، لفرض أطر رقابية متشددة. ومن المتوقع أن تلزم هذه التشريعات المرتقبة منصات التداول بفصل عمليات الوساطة وإدارة التداول فصلاً تاماً عن آليات الحفظ الأمين للأصول، وفرض قيود صارمة على سقوف السيولة المسموح بإبقائها في المحافظ المتصلة بالإنترنت، فضلاً عن رفع متطلبات الاحتياطي المالي والتأميني الإلزامي.
فحوى الرسائل الخطيرة
وهنا لا بد من التوقف عند الرسائل التي يُمكن التقاطها من حادثة "بينانس"، وهي:
الرسالة الأولى: أن حجم المؤسسة وسمعتها وانتشارها لا يعني بالضرورة أنها محصّنة من الانهيارات الأمنية. فمنصة "بينانس"، رغم مكانتها العالمية، لم تستطع منع عملية اختراق بهذا الحجم.
الرسالة الثانية: أن العملات الرقمية لا تزال تواجه معضلة جوهرية: كيف يمكن الجمع بين الحرية المالية واللامركزية من جهة، وبين ضمان حماية أموال المستخدمين والمساءلة القانونية من جهة أخرى؟
فالمستثمر الذي يضع أمواله في منصة مركزية لا يمتلك بالضرورة السيطرة المباشرة على مفاتيح أصوله، بل يضع ثقته في الشركة وأنظمتها وإدارتها.
الرسالة الثالثة: أن هذه الحادثة قد تكون اختباراً حقيقياً لمستقبل "بينانس"، وليس فقط لاختبار قدرتها على تعويض الخسائر، بل لقدرتها على إثبات أن أنظمتها تستطيع منع تكرار ما حدث.
مفترق طرق بين الابتكار والحروب الهجينة
تجاوزت واقعة اختراق "بينانس" حدود الخسائر المالية الرقمية لتضع العالم أمام حقيقة حتمية وهي أن العملات المشفرة دخلت رسمياً في صميم استراتيجيات الحروب الهجينة بين القوى الدولية. لم يعد قراصنة سلاسل الكتل الرقمية مجرد أفراد مبرمجين يبحثون عن ثراء غير مشروع، بل تحولوا إلى تشكيلات سيبرانية مدربة وممولة من دول تمتلك قدرات استخباراتية توازي أجهزة الأمن المتقدمة.
إن مستقبل قطاع التشفير يقف اليوم عند مفترق طرق حاسم؛ فالأمان الرقمي لم يعد مجرد معيار تسويقي إضافي، بل تحول إلى شرط بقاء وجودي. وإذا لم تنجح المنصات العالمية في تبني أطر أمنية صارمة، فإن نزيف السرقات الهائلة سيظل الثغرة التي تعيد توجيه ثروات الاقتصاد الرقمي نحو تمويل الإرهاب والتسلح وأسلحة الدمار في الدول الخاضعة للعزلة الدولية.



التعليقات (0)
تعليقات الـ Facebook